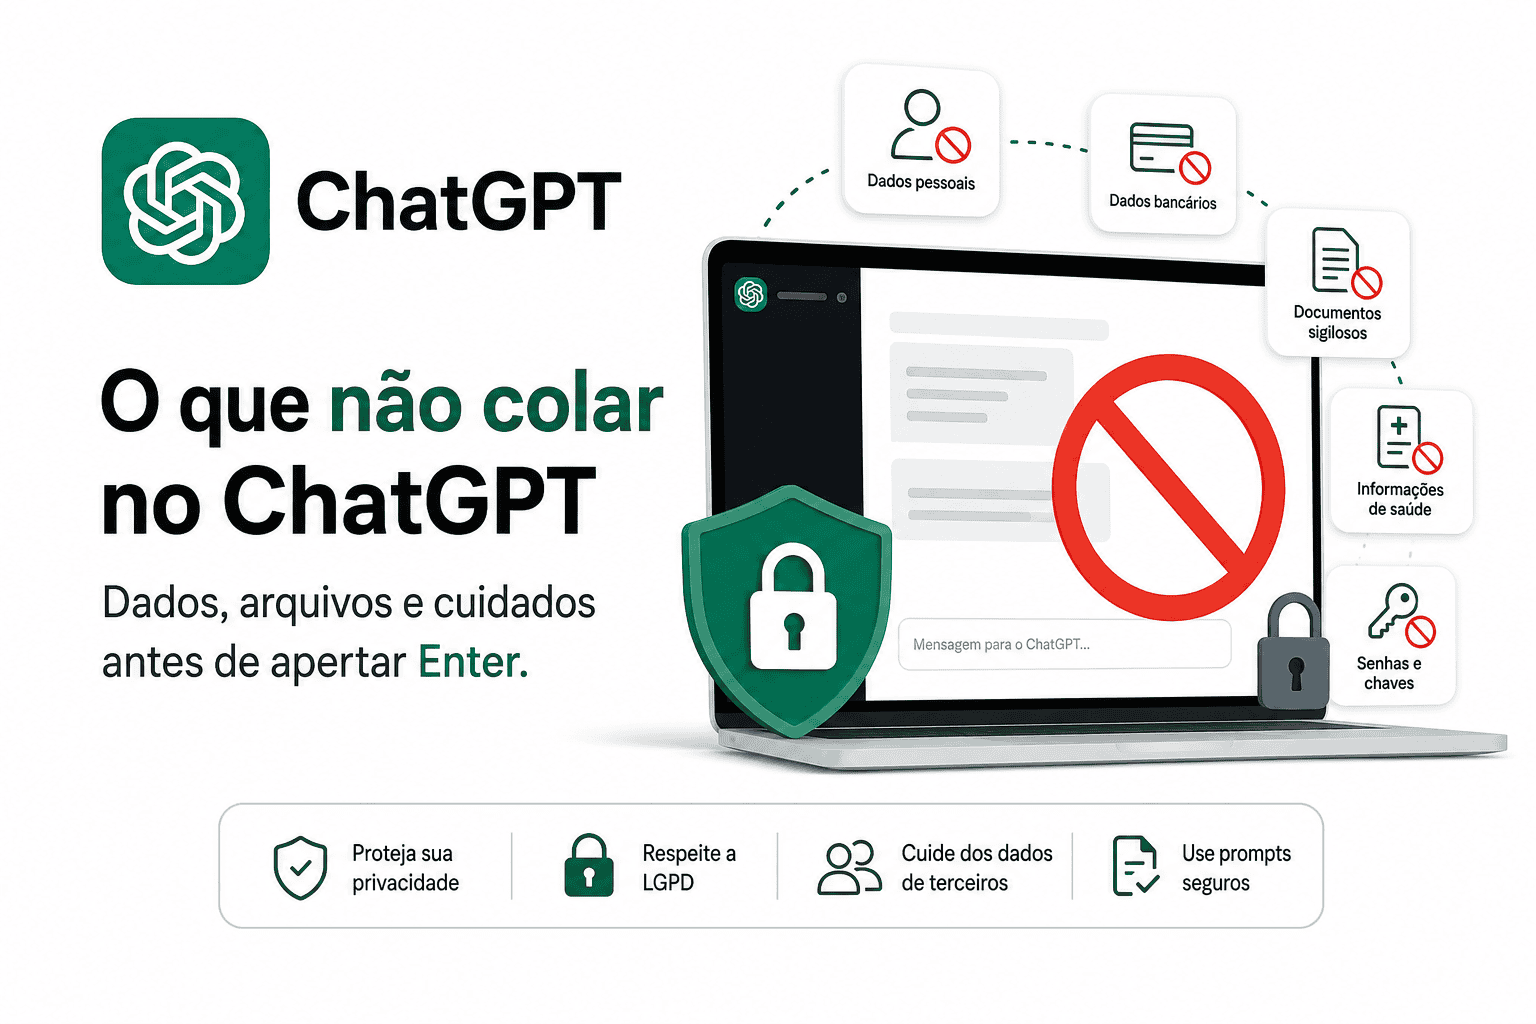

Você não deve colar no ChatGPT dados pessoais, senhas, informações bancárias, documentos sigilosos, dados de clientes, exames médicos, códigos com credenciais, contratos confidenciais ou qualquer conteúdo que possa identificar você, outra pessoa ou uma empresa.
Copiar e colar textos, prints, contratos, planilhas e mensagens no ChatGPT virou um hábito comum. A ferramenta ajuda a resumir, revisar, organizar ideias, criar respostas e transformar documentos complexos em linguagem simples.
O problema não é usar IA. O risco começa quando você cola informações que não deveriam sair do seu dispositivo, da sua empresa ou do ambiente autorizado. Este guia mostra o que não colar no ChatGPT, como substituir dados reais por exemplos seguros e quais perguntas fazer antes de apertar Enter.
Resposta rápida: o que não colar no ChatGPT?
Evite colar no ChatGPT qualquer informação que identifique pessoas, revele dados pessoais sensíveis ou exponha informações internas e confidenciais. A lista principal inclui:
- CPF, RG, CNH, passaporte e documentos de identificação.
- Senhas, códigos 2FA, tokens, chaves de API e arquivos
.env. - Dados bancários, chave PIX, cartão de crédito e informações de investimento.
- Endereço, telefone, e-mail pessoal e localização em tempo real.
- Contratos reais, propostas comerciais e documentos internos.
- Dados de clientes, leads, pacientes, alunos ou funcionários.
- Laudos, exames, diagnósticos e informações de saúde.
- Dados de crianças e adolescentes.
- Fotos pessoais, documentos escaneados e prints com dados visíveis.
- Código-fonte proprietário, logs internos e credenciais técnicas.
- Estratégias de negócio, campanhas, preços e informações comerciais sigilosas.
- Conteúdo pago, protegido por direitos autorais ou de acesso restrito.
Uma regra simples: se a informação poderia causar prejuízo, constrangimento, fraude, violação de contrato ou problema de privacidade se fosse enviada à pessoa errada, não cole no ChatGPT sem antes limpar, anonimizar ou trocar por dados fictícios.
Por que você deve ter cuidado antes de colar algo no ChatGPT?
O ChatGPT pode ser muito útil, mas ele não deve ser tratado como um cofre de dados. Quando você envia uma mensagem, arquivo ou imagem, esse conteúdo passa a fazer parte da interação com o serviço.
A própria OpenAI informa em sua política de privacidade que o conteúdo fornecido pelo usuário pode incluir prompts, arquivos, imagens, áudio, vídeo e dados de serviços conectados, dependendo dos recursos usados.
Em contas individuais, a OpenAI informa que pode usar conteúdos enviados ao ChatGPT para melhorar o desempenho dos modelos, dependendo das configurações do usuário. Isso pode incluir prompts, respostas, imagens e arquivos. Já em ofertas de negócios, como API, ChatGPT Business e ChatGPT Enterprise, a OpenAI afirma que não usa o conteúdo dos clientes para melhorar modelos por padrão, salvo opt-in explícito.
Isso não significa que “tudo fica público” ou que “o ChatGPT vaza tudo”. Essas frases são exageradas. O ponto correto é: o risco depende do tipo de dado, das configurações da conta, do plano utilizado, das políticas da empresa, de integrações externas, do histórico, da memória, da segurança da sua conta e da possibilidade de acesso indevido.
Também existe o contexto da LGPD no Brasil. Segundo a ANPD, dado pessoal é informação relacionada a uma pessoa natural identificada ou identificável, como nome, CPF, RG, endereço e outros elementos ligados a essa pessoa. Dados pessoais sensíveis recebem proteção maior e incluem, por exemplo, informações sobre saúde, vida sexual, origem racial ou étnica, convicção religiosa, opinião política, dados genéticos ou biométricos. Além disso, documentos internos, contratos, estratégias, códigos e credenciais podem ser informações confidenciais, mesmo quando não forem dados pessoais sensíveis no sentido jurídico da LGPD.
Por isso, antes de colar qualquer conteúdo, pense em privacidade no ChatGPT, segurança ao usar IA e responsabilidade com dados de terceiros.
O que não colar no ChatGPT: 12 tipos de informação para evitar
1. CPF, RG, CNH e documentos de identificação
O que evitar: CPF, RG, CNH, passaporte, título de eleitor, número de benefício, documentos digitalizados e fotos de identidade.
Por que é arriscado: esses dados podem identificar diretamente uma pessoa. Se forem combinados com endereço, telefone, data de nascimento ou dados financeiros, aumentam o risco de fraude, engenharia social e uso indevido.
Exemplo do que NÃO colar:
“Meu CPF é 123.456.789-00, meu RG é 12.345.678-9 e preciso preencher este cadastro…”
Alternativa segura:
“Substituí meus documentos por placeholders. Ajude a revisar este texto: [CPF], [RG], [CNH].”
2. Senhas, códigos 2FA, tokens e chaves de API
O que evitar: senha de e-mail, senha de banco, código de verificação, token de acesso, chave de API, segredo OAuth, private key, seed phrase e credenciais de servidor.
Por que é arriscado: credenciais dão acesso direto a contas, sistemas, bancos de dados, serviços em nuvem e aplicações. Mesmo um log técnico aparentemente simples pode conter uma chave válida.
Exemplo do que NÃO colar:
“Minha API key é sk-xxxx. Por que esse script não conecta?”
Alternativa segura:
“Substituí a chave real por [API_KEY]. Analise apenas a estrutura do código e indique possíveis erros.”
3. Dados bancários, PIX, cartão de crédito e investimentos
O que evitar: número de cartão, CVV, agência, conta, chave PIX, extrato bancário, comprovante completo, saldo, carteira de investimentos e dados de corretora.
Por que é arriscado: dados financeiros podem facilitar golpes, tentativas de acesso, fraudes e exposição patrimonial.
Exemplo do que NÃO colar:
“Meu cartão é 4111 1111 1111 1111, vencimento 10/28 e CVV 123. Esta cobrança está certa?”
Alternativa segura:
“Crie uma checklist para eu analisar uma cobrança no cartão sem compartilhar os dados reais.”
4. Endereço, telefone, e-mail pessoal e localização
O que evitar: endereço residencial, localização atual, telefone, e-mail pessoal, rotina diária e detalhes que indiquem onde você mora, trabalha ou estuda.
Por que é arriscado: esses dados podem identificar você, facilitar golpes personalizados ou revelar padrões de deslocamento.
Exemplo do que NÃO colar:
“Moro na Rua X, número 120, apartamento 303, e saio de casa às 7h todos os dias.”
Alternativa segura:
“Quero dicas gerais para organizar minha rotina de deslocamento em uma grande cidade, sem informar meu endereço.”
5. Documentos de trabalho, contratos e informações internas
O que evitar: contratos reais, atas, memorandos, propostas, políticas internas, documentos de RH, planilhas de preço e materiais confidenciais.
Por que é arriscado: documentos corporativos podem conter cláusulas sigilosas, dados de clientes, estratégias, valores, obrigações contratuais e informações que a empresa não autorizou compartilhar.
Exemplo do que NÃO colar:
“Segue o contrato real com o cliente X. Resuma as obrigações e riscos.”
Alternativa segura:
“Liste pontos que devo revisar em um contrato de prestação de serviços. Use exemplos genéricos.”
6. Dados de clientes, leads, pacientes ou alunos
O que evitar: nome, CPF, e-mail, telefone, histórico de compra, prontuário, comportamento, desempenho escolar, reclamações e dados de atendimento.
Por que é arriscado: você pode estar tratando dados de terceiros sem base legal, autorização ou ferramenta aprovada. Em empresas, isso pode gerar riscos de LGPD, reputação e contrato.
Exemplo do que NÃO colar:
“Maria, cliente da nossa loja, comprou X, reclamou Y e mora em Z. Escreva uma resposta.”
Alternativa segura:
“Crie um modelo de resposta para um cliente insatisfeito com atraso na entrega, sem dados reais.”
7. Informações médicas, psicológicas ou de saúde
O que evitar: laudos, exames, diagnósticos, receitas, histórico psicológico, prontuários, dados de clínica, nome de paciente e imagens médicas identificáveis.
Por que é arriscado: informações de saúde são dados pessoais sensíveis no contexto da LGPD. Elas exigem cuidado maior e não devem ser compartilhadas em ferramentas não aprovadas para esse uso.
Exemplo do que NÃO colar:
“João Silva, CPF X, fez exame em 12/03 e recebeu diagnóstico Y.”
Alternativa segura:
“Explique, em linguagem simples e geral, quais perguntas uma pessoa pode fazer ao médico sobre um resultado de exame.”
8. Dados de crianças e adolescentes
O que evitar: nome, escola, idade, endereço, foto, desempenho escolar, histórico médico, dados comportamentais e informações familiares de menores.
Por que é arriscado: dados de crianças e adolescentes exigem cuidado especial. A LGPD prevê proteção específica para esse tipo de tratamento, considerando o melhor interesse da criança e do adolescente.
Exemplo do que NÃO colar:
“Meu aluno Pedro, de 9 anos, da escola X, tem dificuldade Y. Crie um relatório.”
Alternativa segura:
“Crie um modelo genérico de relatório pedagógico, sem dados reais de alunos.”
9. Fotos pessoais, documentos escaneados e prints de tela
O que evitar: selfies, documentos fotografados, prints de WhatsApp, prints de banco, telas de sistema interno, crachás e imagens com dados visíveis.
Por que é arriscado: imagens podem revelar mais do que o texto principal: nomes, números, horários, localização, abas abertas, contatos, notificações, metadados e informações de terceiros.
Exemplo do que NÃO colar:
“Analise este print do meu extrato com nome, banco, saldo e chave PIX visíveis.”
Alternativa segura:
“Transcrevi os dados de forma genérica e removi identificadores. Ajude a organizar uma checklist de análise.”
10. Código-fonte proprietário, arquivos .env e logs internos
O que evitar: repositórios privados, trechos críticos de código, logs com IPs, tokens, nomes de servidores, arquivos .env, dump de banco e stack traces internos.
Por que é arriscado: código e logs podem expor arquitetura, vulnerabilidades, credenciais e detalhes internos do produto.
Exemplo do que NÃO colar:
“DATABASE_URL=postgres://usuario:senha@servidor…”
Alternativa segura:
“Removi credenciais e nomes reais. Analise este padrão genérico de conexão usando [DB_URL].”
11. Estratégias de negócio, campanhas e informações comerciais sigilosas
O que evitar: roadmap, margem de lucro, estratégia de lançamento, lista de clientes, proposta não enviada, verba de mídia, plano de aquisição e negociação confidencial.
Por que é arriscado: mesmo sem CPF ou senha, esse conteúdo pode ser sensível para a empresa. Ele pode afetar concorrência, negociação, reputação e confidencialidade.
Exemplo do que NÃO colar:
“Vamos lançar o produto X em agosto com preço Y e campanha contra o concorrente Z.”
Alternativa segura:
“Crie um framework genérico para planejar o lançamento de um produto digital.”
12. Conteúdo protegido por direitos autorais ou material pago
O que evitar: livros completos, apostilas pagas, relatórios fechados, cursos, newsletters premium, artigos bloqueados por paywall e materiais de terceiros sem autorização.
Por que é arriscado: além de questões de privacidade, pode haver violação de termos de uso, licenças ou direitos autorais.
Exemplo do que NÃO colar:
“Colei este e-book completo. Resuma todos os capítulos.”
Alternativa segura:
“Com base neste pequeno trecho autorizado, ajude a criar perguntas de estudo” ou “Explique o tema X com suas próprias palavras.”
Tabela: o que evitar, por quê e o que fazer no lugar
| Informação | Risco | Não cole assim | Faça assim |
|---|---|---|---|
| CPF, RG ou CNH | Identificação direta e fraude | “Meu CPF é 000…” | Use [CPF], [RG], [DOCUMENTO] |
| Senha ou 2FA | Acesso indevido à conta | “Minha senha é…” | Nunca compartilhe; descreva o problema |
| Chave de API | Uso indevido de sistemas | “sk-abc123…” | Troque por [API_KEY] |
| Cartão de crédito | Fraude financeira | “Cartão 4111…, CVV…” | Peça checklist de análise |
| Chave PIX | Golpes e exposição financeira | “Meu PIX é meu CPF…” | Use exemplo fictício |
| Contrato real | Sigilo e dados de terceiros | “Contrato com cliente X…” | Peça modelo genérico |
| Dados de cliente | LGPD e reputação | “Maria, CPF…, comprou…” | Use “Cliente A” |
| Exame médico | Dado sensível | “Laudo de João Silva…” | Peça explicação geral |
| Print de sistema | Dados ocultos na imagem | “Veja esta tela do CRM…” | Recorte, oculte ou descreva |
Arquivo .env | Vazamento de credenciais | “DB_PASSWORD=…” | Remova segredos antes |
| Estratégia comercial | Perda de confidencialidade | “Preço secreto do lançamento…” | Use cenário fictício |
| Material pago | Direitos autorais | “Resumo deste curso inteiro…” | Faça perguntas sobre o tema |
Tirar o nome não basta: como anonimizar antes de usar o ChatGPT
Remover apenas o nome nem sempre é suficiente. Uma pessoa pode ser identificada por combinação de dados: cargo, cidade, idade, empresa, data do atendimento, histórico, localização ou detalhes muito específicos.
Antes:
“João Silva, CPF 000.000.000-00, cliente da clínica X, fez exame em 12/03 e relatou sintomas desde janeiro.”
Depois:
“Paciente A realizou um procedimento em março. Quero ajuda para organizar um resumo genérico sem dados identificáveis.”
Para usar informações potencialmente sensíveis no ChatGPT com mais segurança, aplique uma limpeza real no conteúdo:
- Remova nomes de pessoas.
- Troque documentos por placeholders, como
[CPF]e[RG]. - Generalize datas: “em março” em vez de “12/03 às 14h”.
- Arredonde valores: “cerca de R$ 5 mil” em vez de “R$ 5.147,32”.
- Remova nomes de empresas, clientes, escolas e clínicas.
- Apague metadados de arquivos antes de enviar.
- Substitua e-mails, telefones e endereços.
- Não envie prints com dados visíveis.
- Evite detalhes raros que identifiquem a pessoa pelo contexto.
- Prefira exemplos fictícios sempre que possível.
Posso colar documentos no ChatGPT?
Pode, em alguns casos. Você pode colar textos genéricos, públicos, próprios ou sem dados pessoais e sem sigilo. Por exemplo: um rascunho de post, uma descrição de produto fictícia, uma dúvida conceitual ou um texto que você mesmo escreveu e que não contém informações sensíveis.
Evite colar contratos reais, documentos com dados pessoais, dados de clientes, documentos internos, propostas comerciais, planilhas confidenciais, arquivos de RH, prontuários, exames ou qualquer conteúdo que você não teria autorização para enviar a um terceiro.
Uma alternativa melhor é pedir estrutura, modelo, checklist ou revisão usando dados fictícios. Em vez de colar o contrato real, peça: “Quais cláusulas devo revisar em um contrato de prestação de serviços?” Em vez de enviar uma planilha de clientes, peça: “Crie um modelo de planilha para acompanhar leads sem dados reais.”
O que você pode colar com mais segurança?
Você pode usar o ChatGPT com mais tranquilidade quando o conteúdo não identifica pessoas, não revela segredos e não viola regras internas. Exemplos:
- Textos próprios sem dados pessoais.
- Dúvidas conceituais.
- Modelos fictícios.
- Trechos públicos e autorizados.
- Descrições genéricas de problemas.
- Dados verdadeiramente anonimizados.
- Prompts com placeholders, como
[NOME],[CPF],[EMPRESA],[VALOR]. - Briefings sem clientes reais.
- Códigos sem credenciais, tokens ou nomes internos.
- Exemplos inventados para simular uma situação.
Prompts seguros são aqueles que permitem obter ajuda sem transferir dados que você não controla.
Configurações de privacidade que vale revisar no ChatGPT
Vale revisar as configurações de privacidade no ChatGPT, principalmente se você usa a ferramenta com frequência.
Nos controles de dados, usuários podem gerenciar opções relacionadas ao uso de conteúdo para melhoria dos modelos. A OpenAI informa que, quando o treinamento é desativado, os chats ainda aparecem no histórico, mas não são usados para melhorar o ChatGPT.
Os chats temporários também merecem atenção. Segundo a OpenAI, eles não ficam no histórico, não criam memórias, não são usados para treinar modelos e são apagados dos sistemas após 30 dias, embora possam ser revisados para monitoramento de abuso.
Ainda assim, políticas de retenção podem mudar ou sofrer exceções por motivos legais, segurança ou combate a abuso. Por isso, Temporary Chat reduz riscos, mas não deve ser usado como justificativa para inserir informações sensíveis, confidenciais ou desnecessárias.
A memória é outro ponto importante. Se a memória estiver ativa, o ChatGPT pode usar informações salvas ou conversas anteriores para personalizar respostas. A OpenAI informa que, se a opção “melhorar o modelo para todos” estiver ligada, conteúdos compartilhados, incluindo chats anteriores e memórias, podem ser usados para ajudar a melhorar modelos; essa opção pode ser alterada em Data Controls.
Também existe diferença entre uso pessoal e uso corporativo. A OpenAI afirma que, em ofertas como ChatGPT Business, ChatGPT Enterprise, ChatGPT Edu e API, os dados de negócio não são usados para treinar modelos por padrão. Além disso, empresas têm controles de acesso, retenção e administração mais adequados para uso profissional.
Isso não elimina a necessidade de cuidado. Configuração de privacidade não substitui política interna, anonimização e bom senso.
Uso do ChatGPT no trabalho: regra simples para empresas
Para empresas, a regra deve ser clara: não use conta pessoal para colar dados corporativos, dados de clientes, contratos, propostas, preços, planilhas internas ou código sensível.
O ideal é que a empresa defina uma política de uso de IA. Essa política deve responder:
- Quais ferramentas de IA são aprovadas?
- Que tipos de dados podem ser usados?
- O que nunca deve ser colado?
- Como anonimizar informações?
- Quem aprova o uso com dados pessoais?
- Como agir em caso de envio acidental?
- Quais times precisam de treinamento?
- Quando consultar jurídico, DPO ou responsável por proteção de dados?
Também é importante treinar colaboradores. Muitas falhas acontecem por hábito: alguém cola uma conversa com cliente, uma planilha de vendas ou um erro de sistema sem perceber que ali existem dados pessoais, dados pessoais sensíveis ou informações confidenciais.
Para organizações, segurança ao usar IA não é só tecnologia. É governança, processo e cultura.
Checklist antes de apertar Enter
Antes de colar qualquer texto, arquivo, imagem ou código no ChatGPT, faça estas 10 perguntas:
- Isto identifica uma pessoa?
- Isto identifica um cliente, paciente, aluno, funcionário ou fornecedor?
- Contém CPF, RG, e-mail, telefone ou endereço?
- Contém senha, token, chave de API ou código 2FA?
- É documento interno, contrato, proposta ou planilha confidencial?
- Tem dados de saúde, laudo, exame ou informação psicológica?
- Envolve criança ou adolescente?
- Eu teria autorização para enviar isso a um terceiro?
- Posso trocar por dados fictícios ou placeholders?
- Posso pedir um modelo, checklist ou explicação em vez de colar o documento real?
Se a resposta gerar dúvida, não cole. Reescreva o prompt de forma genérica.
Exemplos de prompts seguros para usar no lugar
Use estes exemplos como ponto de partida:
- “Crie um modelo de e-mail para responder a um cliente insatisfeito, sem usar dados reais.”
- “Revise este texto removendo tom agressivo. Os nomes foram substituídos por placeholders.”
- “Explique quais cláusulas devo revisar em um contrato de prestação de serviços, sem analisar um contrato real.”
- “Monte uma checklist para avaliar uma fatura bancária sem que eu envie meus dados.”
- “Crie um modelo de política interna para uso de IA por colaboradores.”
- “Ajude a transformar este atendimento fictício em uma resposta profissional para o cliente.”
- “Analise este código de exemplo. As credenciais foram removidas e substituídas por
[API_KEY].” - “Crie um roteiro de perguntas para conversar com meu médico sobre um exame, sem interpretar dados reais.”
Esses prompts permitem aproveitar o ChatGPT sem expor informações pessoais, dados pessoais sensíveis ou informações corporativas confidenciais.
Perguntas frequentes sobre o que não colar no ChatGPT
1. É seguro colar CPF no ChatGPT?
Não é recomendado. CPF é dado pessoal e pode identificar diretamente uma pessoa. Use [CPF] ou um número fictício quando precisar de exemplo.
2. Posso colar contrato no ChatGPT?
Depende. Um modelo público ou fictício pode ser usado. Um contrato real com nomes, valores, cláusulas confidenciais ou dados de clientes deve ser evitado. Peça uma checklist ou análise genérica.
3. Posso enviar exames médicos para o ChatGPT?
Evite enviar exames reais, laudos ou dados de saúde identificáveis. Informações de saúde são dados pessoais sensíveis. Para dúvidas médicas, procure um profissional de saúde e use a IA apenas para organizar perguntas gerais.
4. O ChatGPT usa minhas conversas para treinar modelos?
Em contas individuais, pode usar dependendo das configurações. Em ofertas de negócio, como API, ChatGPT Business e Enterprise, a OpenAI informa que não usa dados dos clientes para treinar modelos por padrão, salvo opt-in explícito.
5. Tirar o nome da pessoa é suficiente?
Nem sempre. Mesmo sem nome, detalhes como CPF parcial, cargo, cidade, escola, data, empresa, diagnóstico ou contexto específico podem identificar alguém.
6. Posso usar ChatGPT com dados de clientes?
Evite usar dados reais de clientes em conta pessoal ou ferramenta não aprovada. Prefira dados fictícios, anonimizados ou ferramentas corporativas autorizadas pela empresa.
7. O que fazer se eu já colei dados pessoais, credenciais ou informações confidenciais no ChatGPT?
Apague a conversa, revise suas configurações de dados, troque senhas ou chaves expostas, revogue tokens, avise a empresa se for dado corporativo e procure orientação do responsável por segurança, jurídico ou proteção de dados quando necessário. Lembre-se de que apagar uma conversa pode não significar exclusão imediata de todos os sistemas, pois podem existir prazos técnicos, backups ou obrigações legais e de segurança.
8. ChatGPT Business ou Enterprise é mais seguro para empresas?
Eles oferecem controles e compromissos mais adequados ao uso corporativo. A OpenAI afirma que clientes mantêm controle sobre dados de negócio e que esses dados não são usados para treinar modelos por padrão. Ainda assim, a empresa deve definir políticas internas e limites de uso.
Conclusão
O ChatGPT é excelente para pensar, estruturar, revisar, resumir e criar modelos. Mas ele não deve ser usado como cofre de dados pessoais, senhas, documentos sigilosos ou informações internas.
A melhor forma de decidir O que não colar no ChatGPT é simples: avalie se o conteúdo identifica uma pessoa, expõe um cliente, revela um segredo, envolve saúde, dinheiro, documentos, crianças, credenciais ou dados corporativos.
Use a IA para trabalhar melhor, não para transferir riscos. Se você não enviaria aquela informação para um desconhecido por e-mail, não cole no ChatGPT sem antes limpar, anonimizar ou trocar por dados fictícios.